Domain elektrospezialisten.de kaufen?
Wir ziehen mit dem Projekt
elektrospezialisten.de um.
Sind Sie am Kauf der Domain
elektrospezialisten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektrospezialisten.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Planung von Elektroanlagen, Fachbücher von Ismail KasikciDieses Werk stellt dem Planer von Elektroanlagen die benötigten technischen Grundlagen, die einzuhaltenden Vorschriften und Standards sowie viele weitere praxisrelevante Informationen und Daten zur Verfügung. Nach Möglichkeit wurden die Planungswerte und Gleichungen in Tabellen und Abbildungen aufgeführt, um eine hohe Übersichtlichkeit und rasches Auffinden zu gewährleisten. Es dient somit als Lehr- und Handbuch für den täglichen Gebrauch durch den Elektro-Fachmann. Regenerative Energien, insbesondere Wasserkraft, Windkraft und PV-Anlagen, werden ebenfalls behandelt. Kurzschlussberechnung, Mittelspannungsanlagen, Erdungsanlagen, Spannungsfallberechnung und Schutztechnik bilden einen besonderen Schwerpunkt innerhalb des Werks. Viele Beispiele aus der Praxis runden das Buch ab. In der dritten Auflage wurden alle Themen sehr stark überarbeitet, besonders der Spannungsfall und Erd.200,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
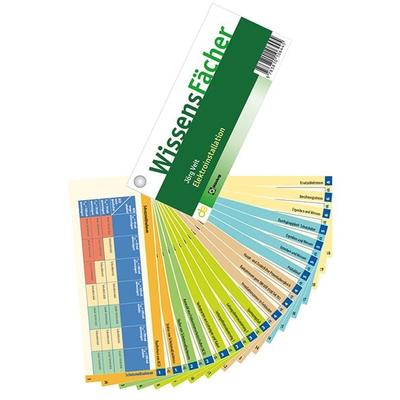
WissensFächer - ElektroinstallationAktuelles Fachwissen, Einfach Erklärt Und Jederzeit Zur Hand – Das Sind Unsere Wissensfächer. Der Beliebte Fächer Zum Thema „elektroinstallation“ Wurde Für Die 6. Auflage Überarbeitet Und Erweitert. Ein Besonderes Highlight Sind Die Neu...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steinel 035303 Zubehör - Schrumpfschlauch-Set für Elektroinstallationen 110053670Schrumpfschlauch-Set für Elektroinstallationen. Zum Einschrumpfen von Kabel-Enden, -Brüchen und -Strängen, Ø 3,2 – 9,5 mm. Für die Heißluftgeräte HM/HL/HG 1620 S, 1820 S, 1821 S, 1920 E, 2020 E, 2120 E, 2220 E, 2320 E, MobileHeat 1/3/5.7,88 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Elektrogeräte und Zubehörteile bietet ein typischer Elektrofachhandel an?
Ein typischer Elektrofachhandel bietet Elektrogeräte wie Waschmaschinen, Kühlschränke, Fernseher, Computer und Smartphones an. Zudem führt er Zubehörteile wie Kabel, Steckdosen, Batterien, Adapter und Reinigungsmittel. Darüber hinaus bietet er auch Dienstleistungen wie Reparaturen, Installationen und Beratung an. **
-
Was sind die gängigsten Arten von Elektromaterial, die in der Elektroinstallation, Elektrotechnik und Elektrogeräte verwendet werden?
Die gängigsten Arten von Elektromaterial in der Elektroinstallation sind Kabel, Leitungen, Schalter und Steckdosen. In der Elektrotechnik werden häufig Transformatoren, Schalttafeln, Sicherungen und Relais verwendet. Elektrogeräte nutzen oft Stecker, Steckdosen, Schalter, Kabel und Leitungen. Generell sind also Kabel, Leitungen, Schalter, Steckdosen und Sicherungen die am häufigsten verwendeten Elektromaterialien in der Elektroinstallation, Elektrotechnik und Elektrogeräten. **

Welche verschiedenen Elektrogeräte und -zubehör können in einem typischen Elektrofachhandel gefunden werden?
In einem typischen Elektrofachhandel können verschiedene Elektrogeräte wie Smartphones, Laptops, Fernseher, Waschmaschinen und Kaffeemaschinen gefunden werden. Zusätzlich gibt es auch Zubehör wie Kabel, Ladegeräte, Batterien, Kopfhörer und Schutzhüllen im Sortiment. Darüber hinaus werden oft auch Haushaltsgeräte wie Staubsauger, Mikrowellen und Bügeleisen angeboten. **
Wie werden Elektroinstallationen sicher und fachgerecht durchgeführt? Was sind die grundlegenden Anforderungen an eine Elektroinstallation?
Elektroinstallationen werden sicher und fachgerecht durchgeführt, indem geschultes Fachpersonal die Arbeiten gemäß den geltenden Vorschriften und Normen ausführt. Die grundlegenden Anforderungen an eine Elektroinstallation sind eine fachgerechte Planung, Verwendung von hochwertigen Materialien und Komponenten sowie regelmäßige Wartung und Prüfung der Anlage. Es ist außerdem wichtig, dass die Elektroinstallation den individuellen Bedürfnissen und Anforderungen des Gebäudes und der Nutzer entspricht. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kasikci, Ismail: Planung von ElektroanlagenPlanung von Elektroanlagen , Theorie, Vorschriften, Praxis , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Auflage: 3., vollständig überarbeitete und erweiterte Aufl. 2018, Erscheinungsjahr: 201811, Produktform: Kartoniert, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Book + eBook, Autoren: Kasikci, Ismail, Auflage: 18003, Auflage/Ausgabe: 3., vollständig überarbeitete und erweiterte Aufl. 2018. 3., Vollst. Ube, Seitenzahl/Blattzahl: 649, Abbildungen: 30 farbige Abbildungen, 30 farbige Tabellen, Bibliographie, Themenüberschrift: TECHNOLOGY & ENGINEERING / Machinery, Keyword: Elektrotechnik;Normen;Technische Grundlagen;Mittelspannungsanlagen;Schutztechnik;Drehstromtechnik;komplexe Rechnung;Wechselstromtechnik;Kurzschluss und Erdschluss;Drehstromnetz;Lastflussrechnung, Fachschema: Anlage (baulich, technisch) - Anlagenbau~Elektrotechnik~Elektronik - Elektroniker~Nachrichtentechnik~Berufsbildung~Bildung / Berufsbildung~Technik~Maschinenbau, Fachkategorie: Elektronik, Nachrichtentechnik~Technisches Handwerk~Maschinenbau, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Länge: 248, Breite: 174, Höhe: 40, Gewicht: 1372, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,200,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Planung von Elektroanlagen, Fachbücher von Ismail KasikciDieses Werk stellt dem Planer von Elektroanlagen die benötigten technischen Grundlagen, die einzuhaltenden Vorschriften und Standards sowie viele weitere praxisrelevante Informationen und Daten zur Verfügung. Nach Möglichkeit wurden die Planungswerte und Gleichungen in Tabellen und Abbildungen aufgeführt, um eine hohe Übersichtlichkeit und rasches Auffinden zu gewährleisten. Es dient somit als Lehr- und Handbuch für den täglichen Gebrauch durch den Elektro-Fachmann. Regenerative Energien, insbesondere Wasserkraft, Windkraft und PV-Anlagen, werden ebenfalls behandelt. Kurzschlussberechnung, Mittelspannungsanlagen, Erdungsanlagen, Spannungsfallberechnung und Schutztechnik bilden einen besonderen Schwerpunkt innerhalb des Werks. Viele Beispiele aus der Praxis runden das Buch ab. In der dritten Auflage wurden alle Themen sehr stark überarbeitet, besonders der Spannungsfall und Erd.200,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
WissensFächer - ElektroinstallationAktuelles Fachwissen, Einfach Erklärt Und Jederzeit Zur Hand – Das Sind Unsere Wissensfächer. Der Beliebte Fächer Zum Thema „elektroinstallation“ Wurde Für Die 6. Auflage Überarbeitet Und Erweitert. Ein Besonderes Highlight Sind Die Neu...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steinel 035303 Zubehör - Schrumpfschlauch-Set für Elektroinstallationen 110053670Schrumpfschlauch-Set für Elektroinstallationen. Zum Einschrumpfen von Kabel-Enden, -Brüchen und -Strängen, Ø 3,2 – 9,5 mm. Für die Heißluftgeräte HM/HL/HG 1620 S, 1820 S, 1821 S, 1920 E, 2020 E, 2120 E, 2220 E, 2320 E, MobileHeat 1/3/5.7,88 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
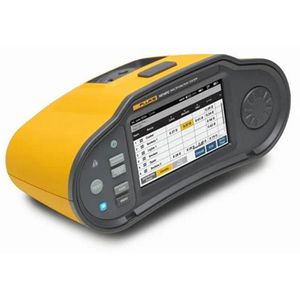
Fluke Installationstester 5580829, 1672, VDE 0100-600, für ElektroanlagenZur Prüfung von Elektroanlagen gemäß VDE 0100-600 Nullpunktadapter stellt eine zuverlässige Verbindung zur Erdung her und sorgt für schnelle, zuverlässige und fehlerfreie Ergebnisse bei der Installationstestprüfung Prüfung der RCD-Typen: A, AC, F, GFCI Isolationsmessung gegen alle 3 Leiter (L-N-PE) Durchgangsprüfung mit niedrigem Prüfstrom (10 mA) zur Messung von Motorwicklungen Hochstrom-Schleifenmodus für schnellere Messungen als Schleifenprüfungen Prüfung des Isolationswiederstandes und Kurzschlussstroms für eine erhöhte Sicherheit im Umgang mit elektronischen Anlagen Weitere Funktionen zur Messung von Spannungsabfällen Bedienung über Farb-Touchscreen mit Hintergrundbeleuchtung und zentralem Multifunktionsschalter Optische und akustische Warnung bei Spannungen von mehr als 50 V Ist mit einer USB-C-Schnittstelle ausgestattet Stromversorgung: über fest verbauten 10,8 V Li-Ion Akku (2500 mAh) Merkmale: Prüfung gemäß: VDE 0100-600 Prüfung von: Elektroanlagen weitere Produktinformationen: Anzeige: Farbdisplay, Touchscreen Messbereich Isolationswiderstand: 10 Ohm - 1.000 MOhm Messbereich Wechselspannung: 0 - 600 V Messbereich Gleichspannung: 0 - 600 V Messbereich Frequenz: 45 - 66 Hz unterstützte RCD-Typen: A, AC, F, GFCI Messkategorien: CAT IV 300 V, CAT III 600 V Speicher: intern Schnittstellen: USB Besonderheit: VDE zertifiziert Spannungsversorgung: 10,8 V Li-Ion Akku (2500 mAh) Maße: (LxBxH) 26,25 x 14,19 x 11,93 cm Gewicht: 1,6 kg Lieferung inkl.: Nullpunktadapter, Tragegurt, Koffer, Krokodilklemmen, USB-C-Kabel, Netzteil, Tastkopf mit Auslösetaste, Schuko-Messleitung, Messleitungen, Messfühler1842,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Elektrogeräte und Zubehörteile bietet ein typischer Elektrofachhandel an?
Ein typischer Elektrofachhandel bietet Elektrogeräte wie Waschmaschinen, Kühlschränke, Fernseher, Computer und Smartphones an. Zudem führt er Zubehörteile wie Kabel, Steckdosen, Batterien, Adapter und Reinigungsmittel. Darüber hinaus bietet er auch Dienstleistungen wie Reparaturen, Installationen und Beratung an. **
-
Was sind die gängigsten Arten von Elektromaterial, die in der Elektroinstallation, Elektrotechnik und Elektrogeräte verwendet werden?
Die gängigsten Arten von Elektromaterial in der Elektroinstallation sind Kabel, Leitungen, Schalter und Steckdosen. In der Elektrotechnik werden häufig Transformatoren, Schalttafeln, Sicherungen und Relais verwendet. Elektrogeräte nutzen oft Stecker, Steckdosen, Schalter, Kabel und Leitungen. Generell sind also Kabel, Leitungen, Schalter, Steckdosen und Sicherungen die am häufigsten verwendeten Elektromaterialien in der Elektroinstallation, Elektrotechnik und Elektrogeräten. **
-
Welche verschiedenen Elektrogeräte und -zubehör können in einem typischen Elektrofachhandel gefunden werden?
In einem typischen Elektrofachhandel können verschiedene Elektrogeräte wie Smartphones, Laptops, Fernseher, Waschmaschinen und Kaffeemaschinen gefunden werden. Zusätzlich gibt es auch Zubehör wie Kabel, Ladegeräte, Batterien, Kopfhörer und Schutzhüllen im Sortiment. Darüber hinaus werden oft auch Haushaltsgeräte wie Staubsauger, Mikrowellen und Bügeleisen angeboten. **
-
Wie werden Elektroinstallationen sicher und fachgerecht durchgeführt? Was sind die grundlegenden Anforderungen an eine Elektroinstallation?
Elektroinstallationen werden sicher und fachgerecht durchgeführt, indem geschultes Fachpersonal die Arbeiten gemäß den geltenden Vorschriften und Normen ausführt. Die grundlegenden Anforderungen an eine Elektroinstallation sind eine fachgerechte Planung, Verwendung von hochwertigen Materialien und Komponenten sowie regelmäßige Wartung und Prüfung der Anlage. Es ist außerdem wichtig, dass die Elektroinstallation den individuellen Bedürfnissen und Anforderungen des Gebäudes und der Nutzer entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.